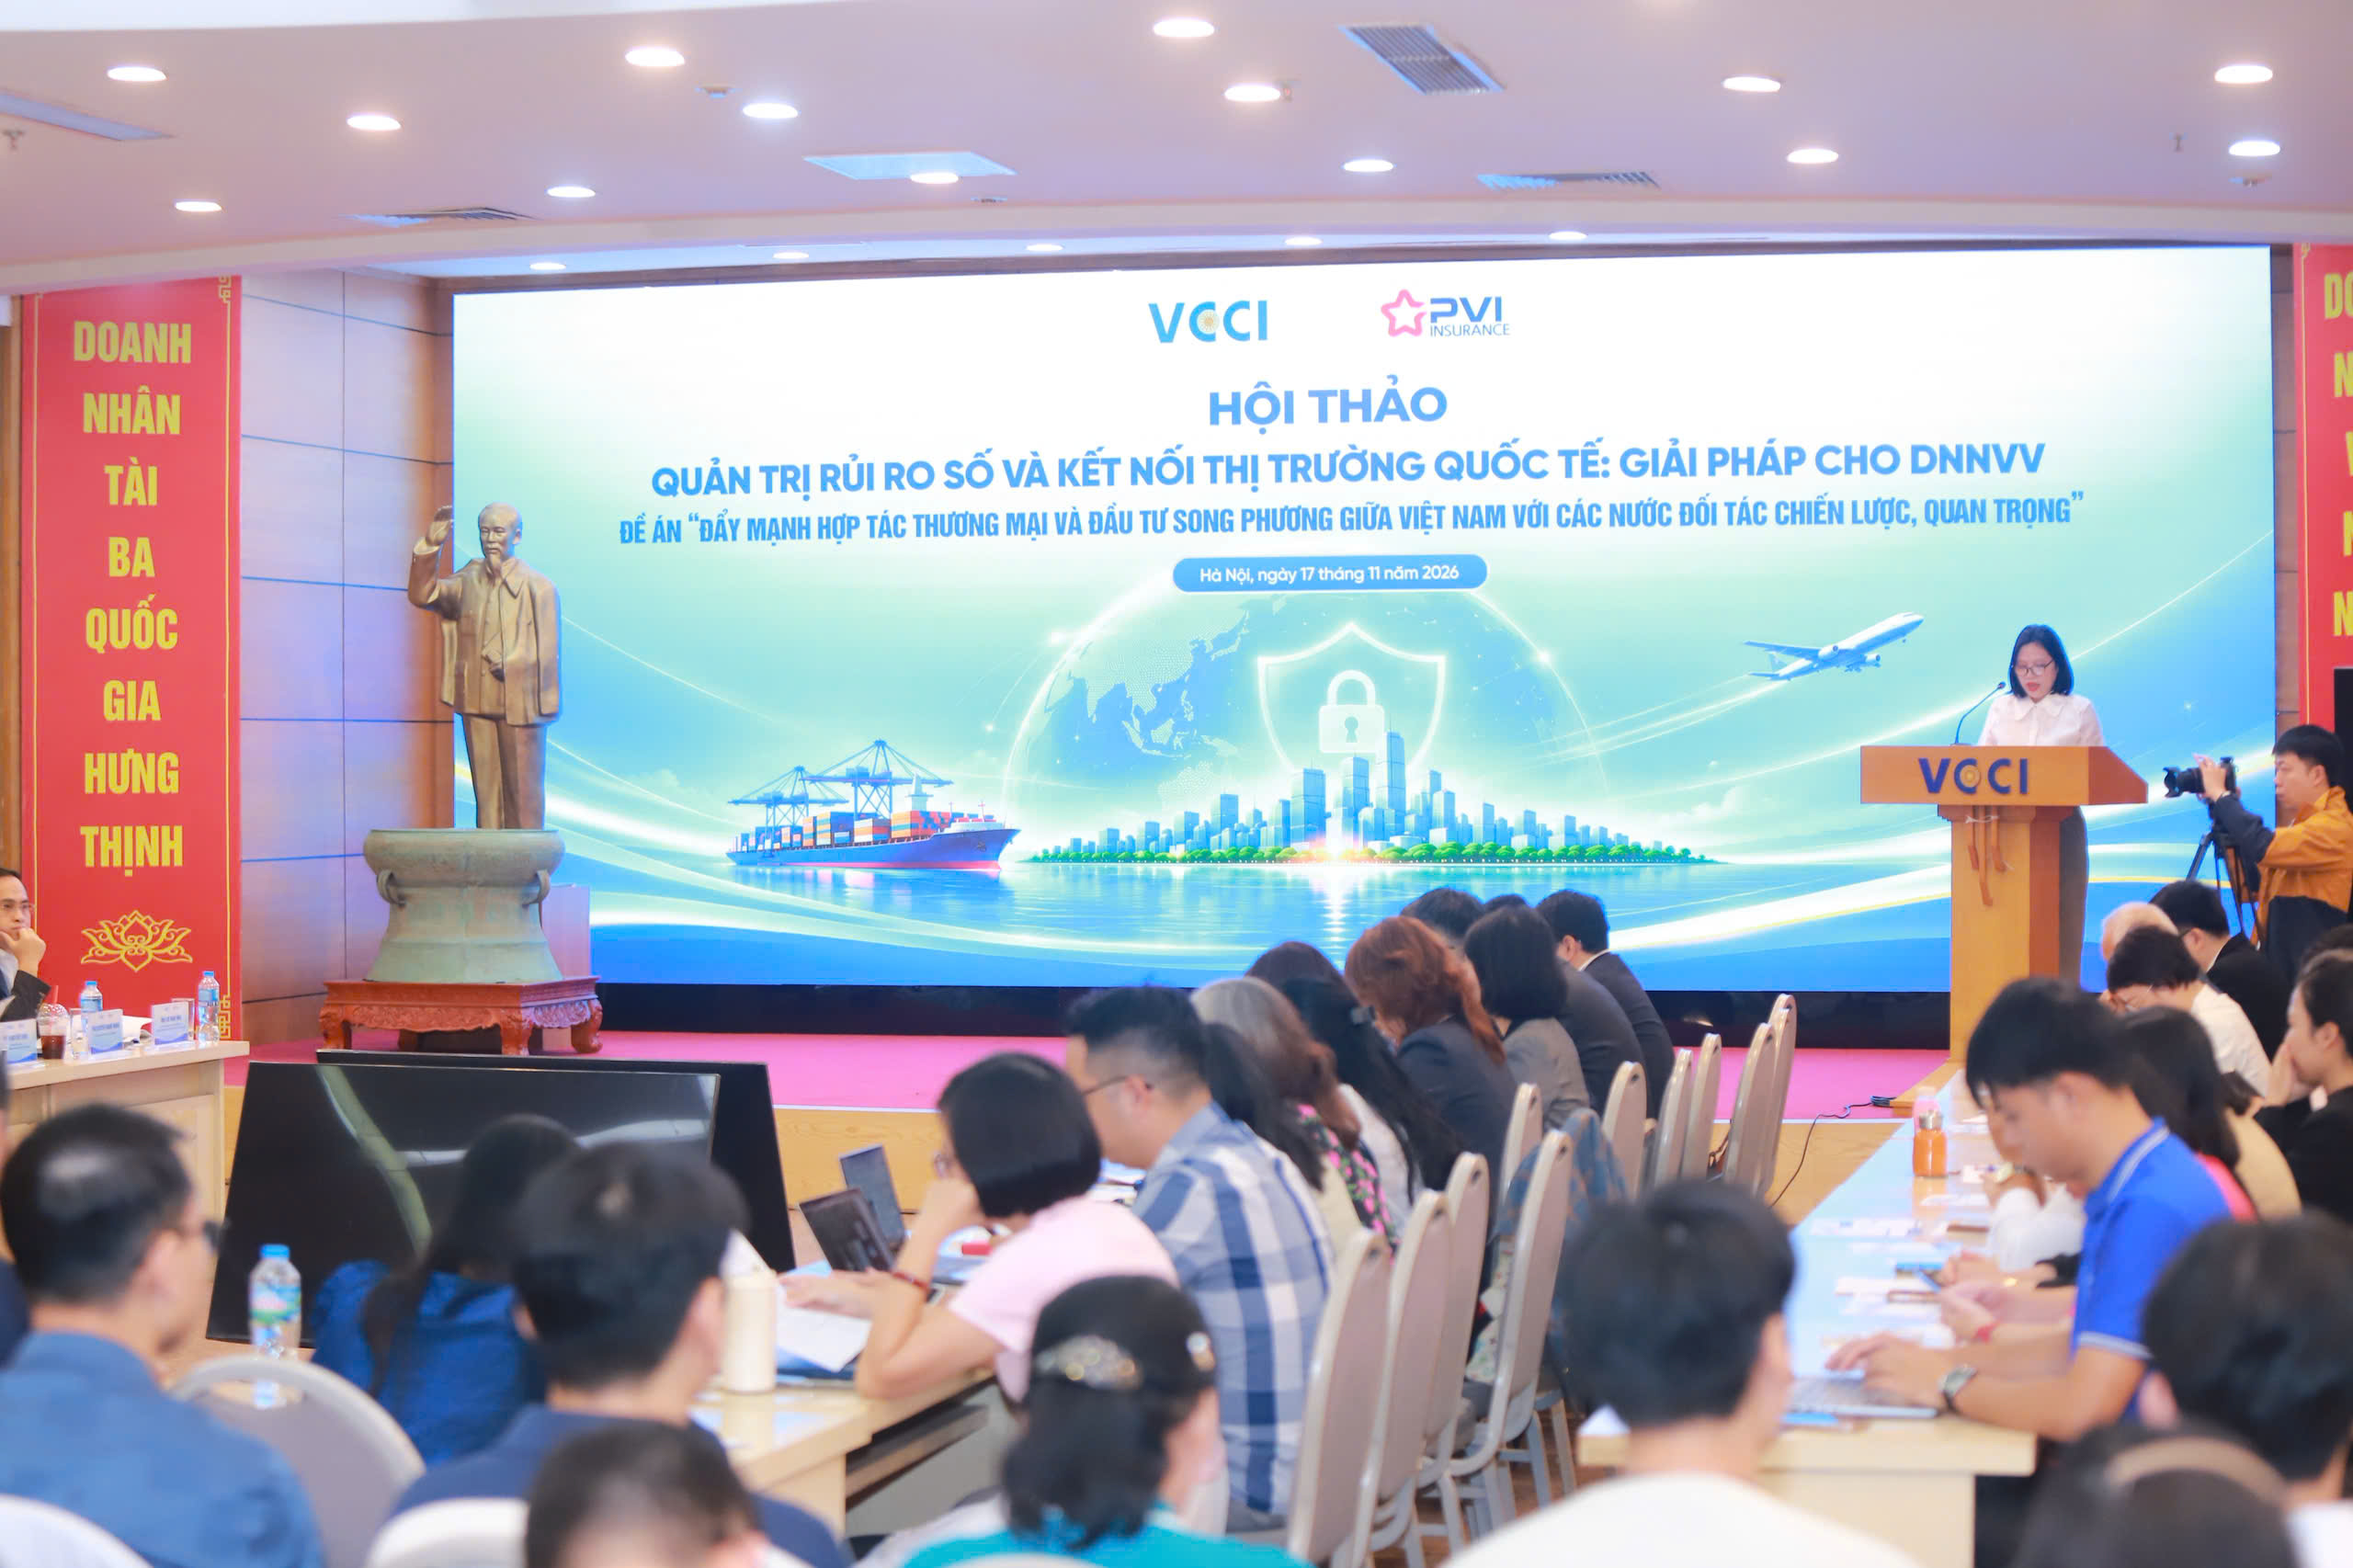
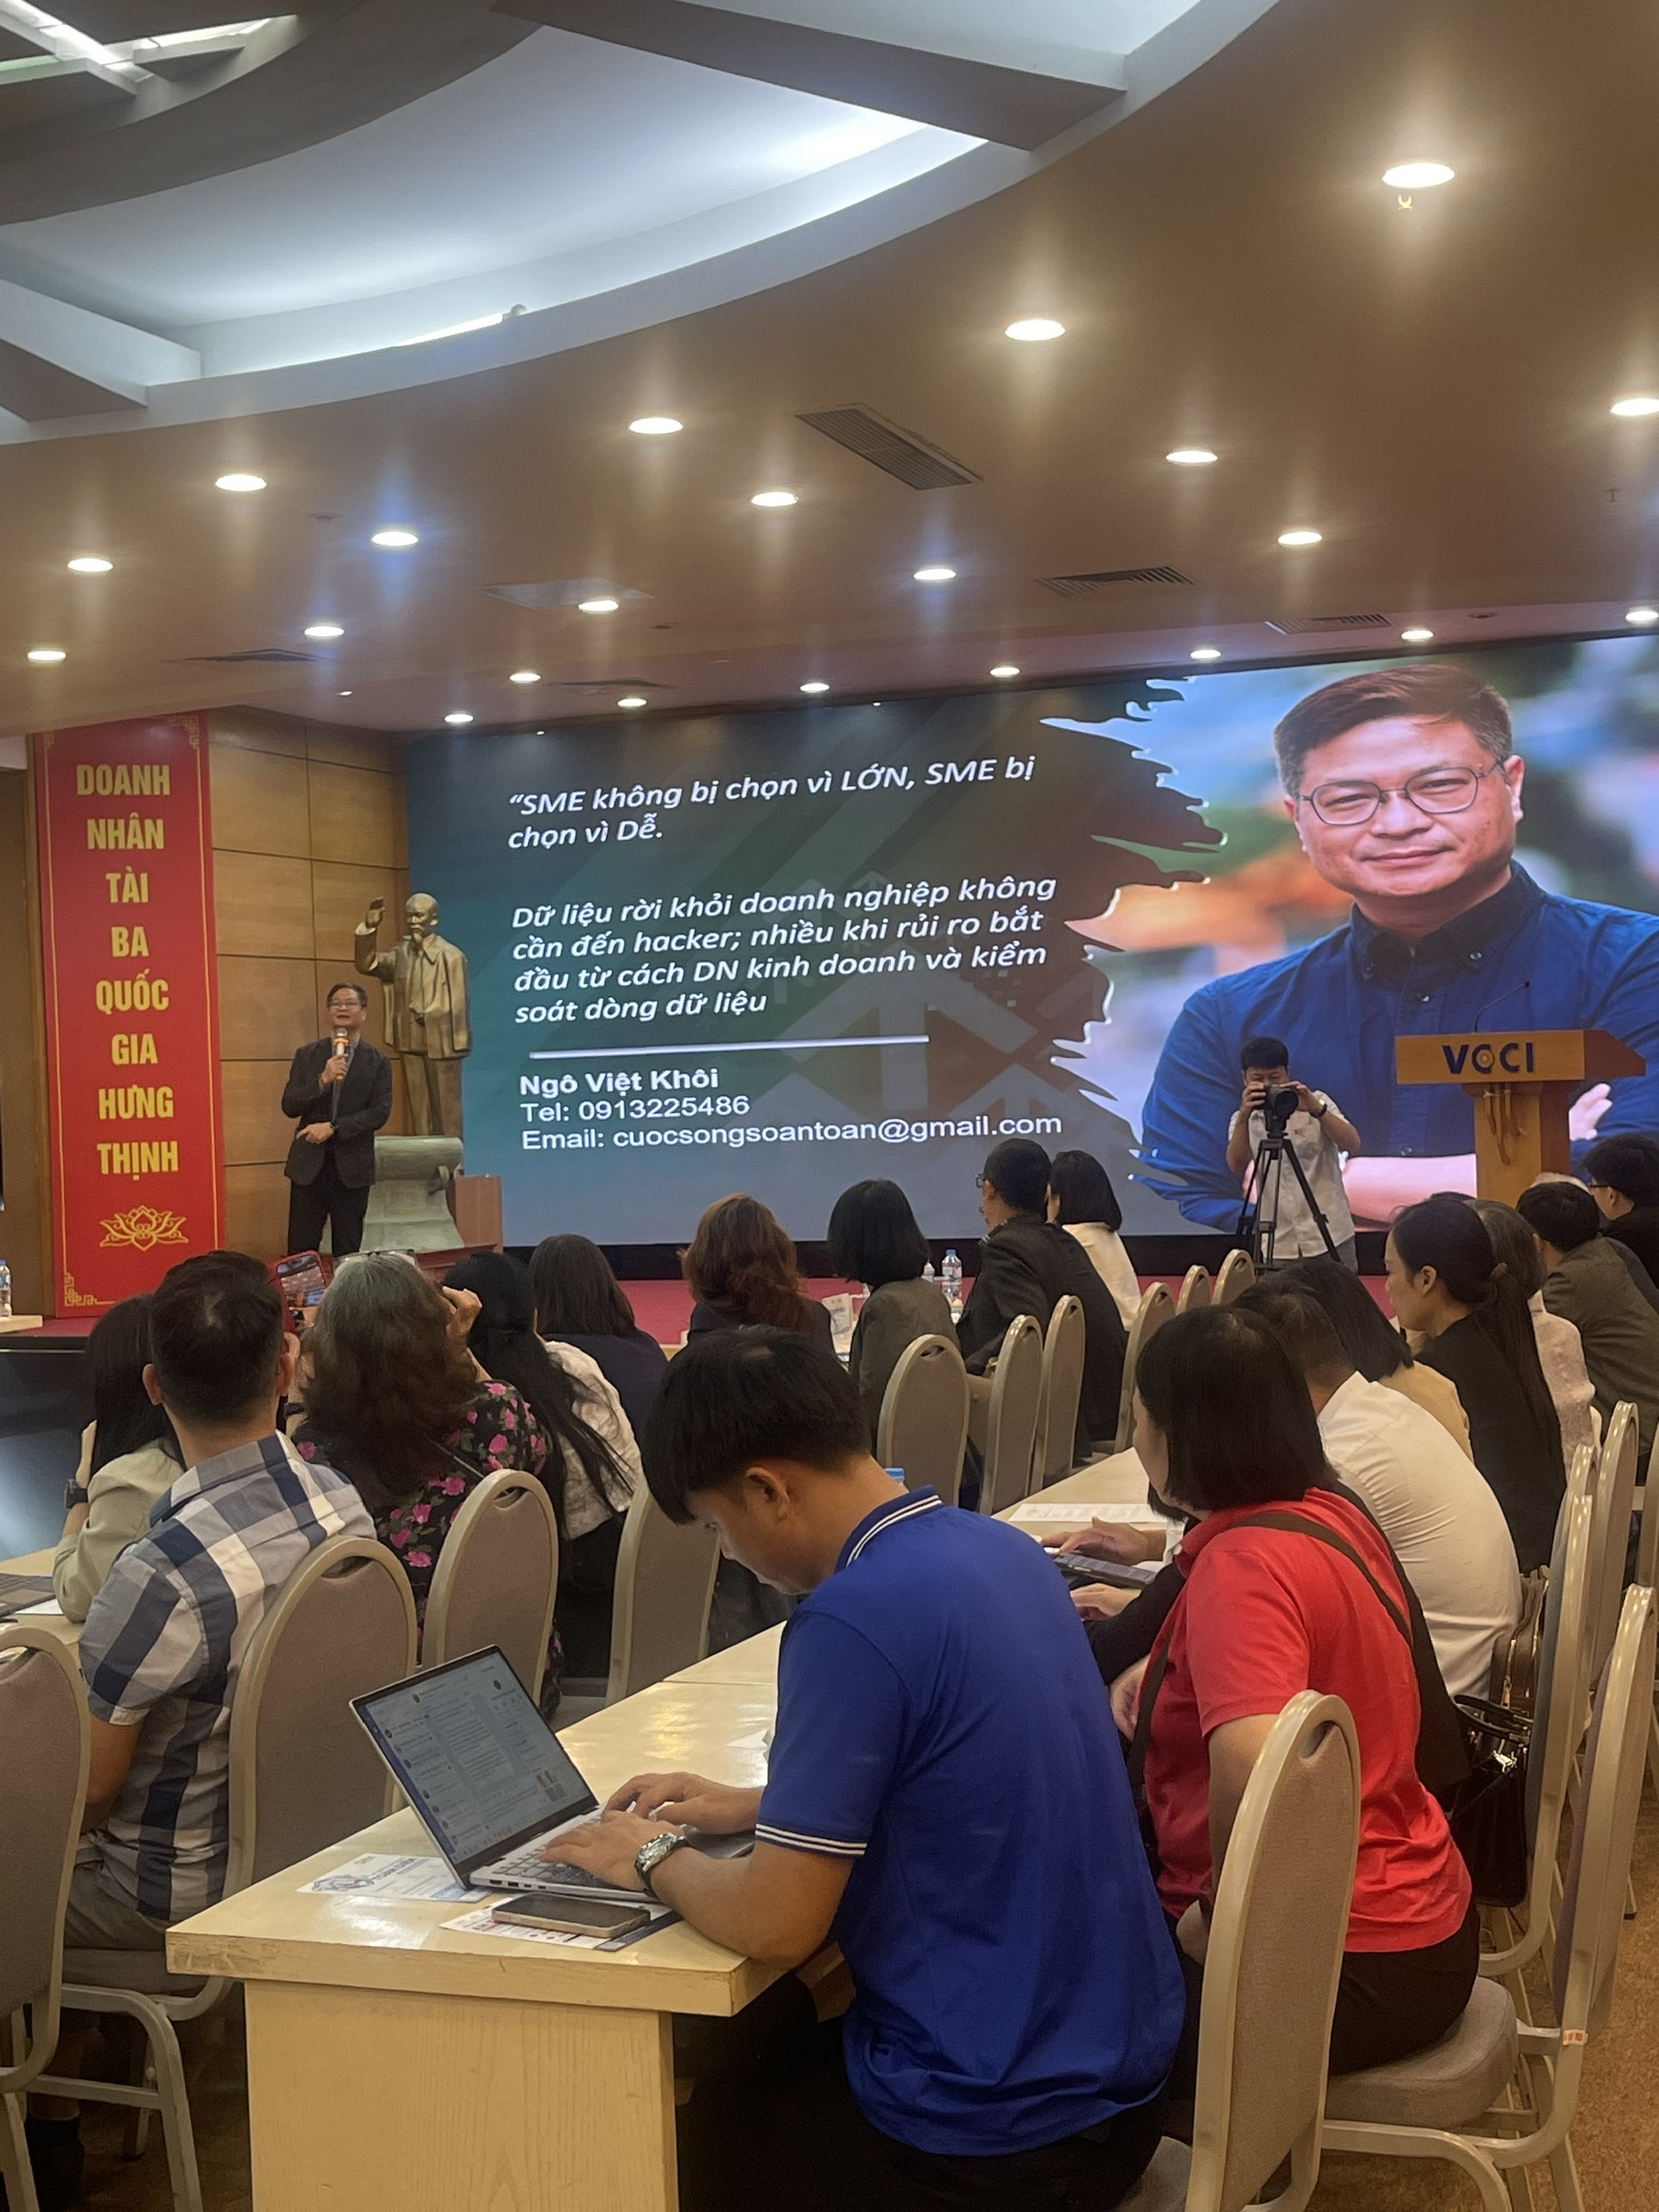
Đó là thông tin đáng chú ý được cảnh báo tại hội thảo "Quản trị rủi ro số và kết nối thị trường quốc tế: Giải pháp cho doanh nghiệp nhỏ và vừa" do Liên đoàn Thương mại và Công nghiệp Việt Nam (VCCI) phối hợp với Tổng công ty Bảo hiểm PVI tổ chức ngày 17/11 tại Hà Nội.
Theo số liệu của Hiệp hội An ninh mạng quốc gia được dẫn tại hội thảo, năm 2025, Việt Nam ghi nhận khoảng 552.000 vụ tấn công mạng, 52,3% doanh nghiệp cho biết đã chịu thiệt hại. Khoảng 25,5 triệu tài khoản bị lộ lọt thông tin, tăng 76% so với năm trước.
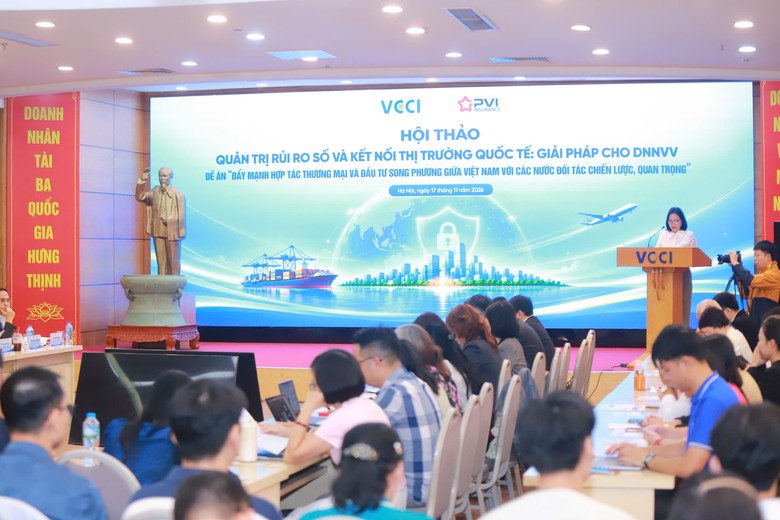
Bà Trần Thị Thanh Tâm, Giám đốc Trung tâm Hỗ trợ doanh nghiệp nhỏ và vừa (VCCI) phát biểu tại hội thảo.
Bà Trần Thị Thanh Tâm, Giám đốc Trung tâm Hỗ trợ doanh nghiệp nhỏ và vừa (VCCI) cho biết, đến cuối năm 2025, doanh nghiệp siêu nhỏ, nhỏ và vừa chiếm khoảng 98% trong tổng số hơn một triệu doanh nghiệp đang hoạt động. Tuy nhiên, hạn chế về tài chính, nhân sự và năng lực công nghệ khiến nhóm này dễ bị tổn thương trước các cuộc tấn công mạng và yêu cầu pháp lý mới.
Sức ép từ quy định bảo vệ dữ liệu
Đại úy Nguyễn Tiến Đức, Cục An ninh mạng (Bộ Công an), cho biết Luật An ninh mạng số 116/2025/QH15, có hiệu lực từ ngày 1/7/2026, đặt ra những yêu cầu đối với doanh nghiệp trong bảo vệ hệ thống thông tin, quản lý dữ liệu và cung cấp dịch vụ trên không gian mạng.
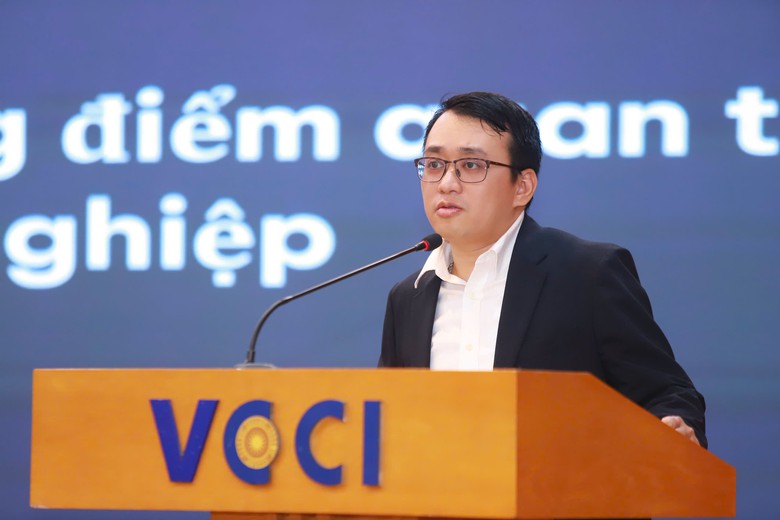
Đại úy Nguyễn Tiến Đức, Cục An ninh mạng (Bộ Công an).
Theo đó, doanh nghiệp cần xác định cấp độ an toàn hệ thống thông tin, phân công nhân sự phụ trách và xây dựng quy trình ứng phó sự cố. Việc thuê đơn vị cung cấp dịch vụ an ninh mạng không làm thay đổi trách nhiệm pháp lý của người đứng đầu doanh nghiệp.
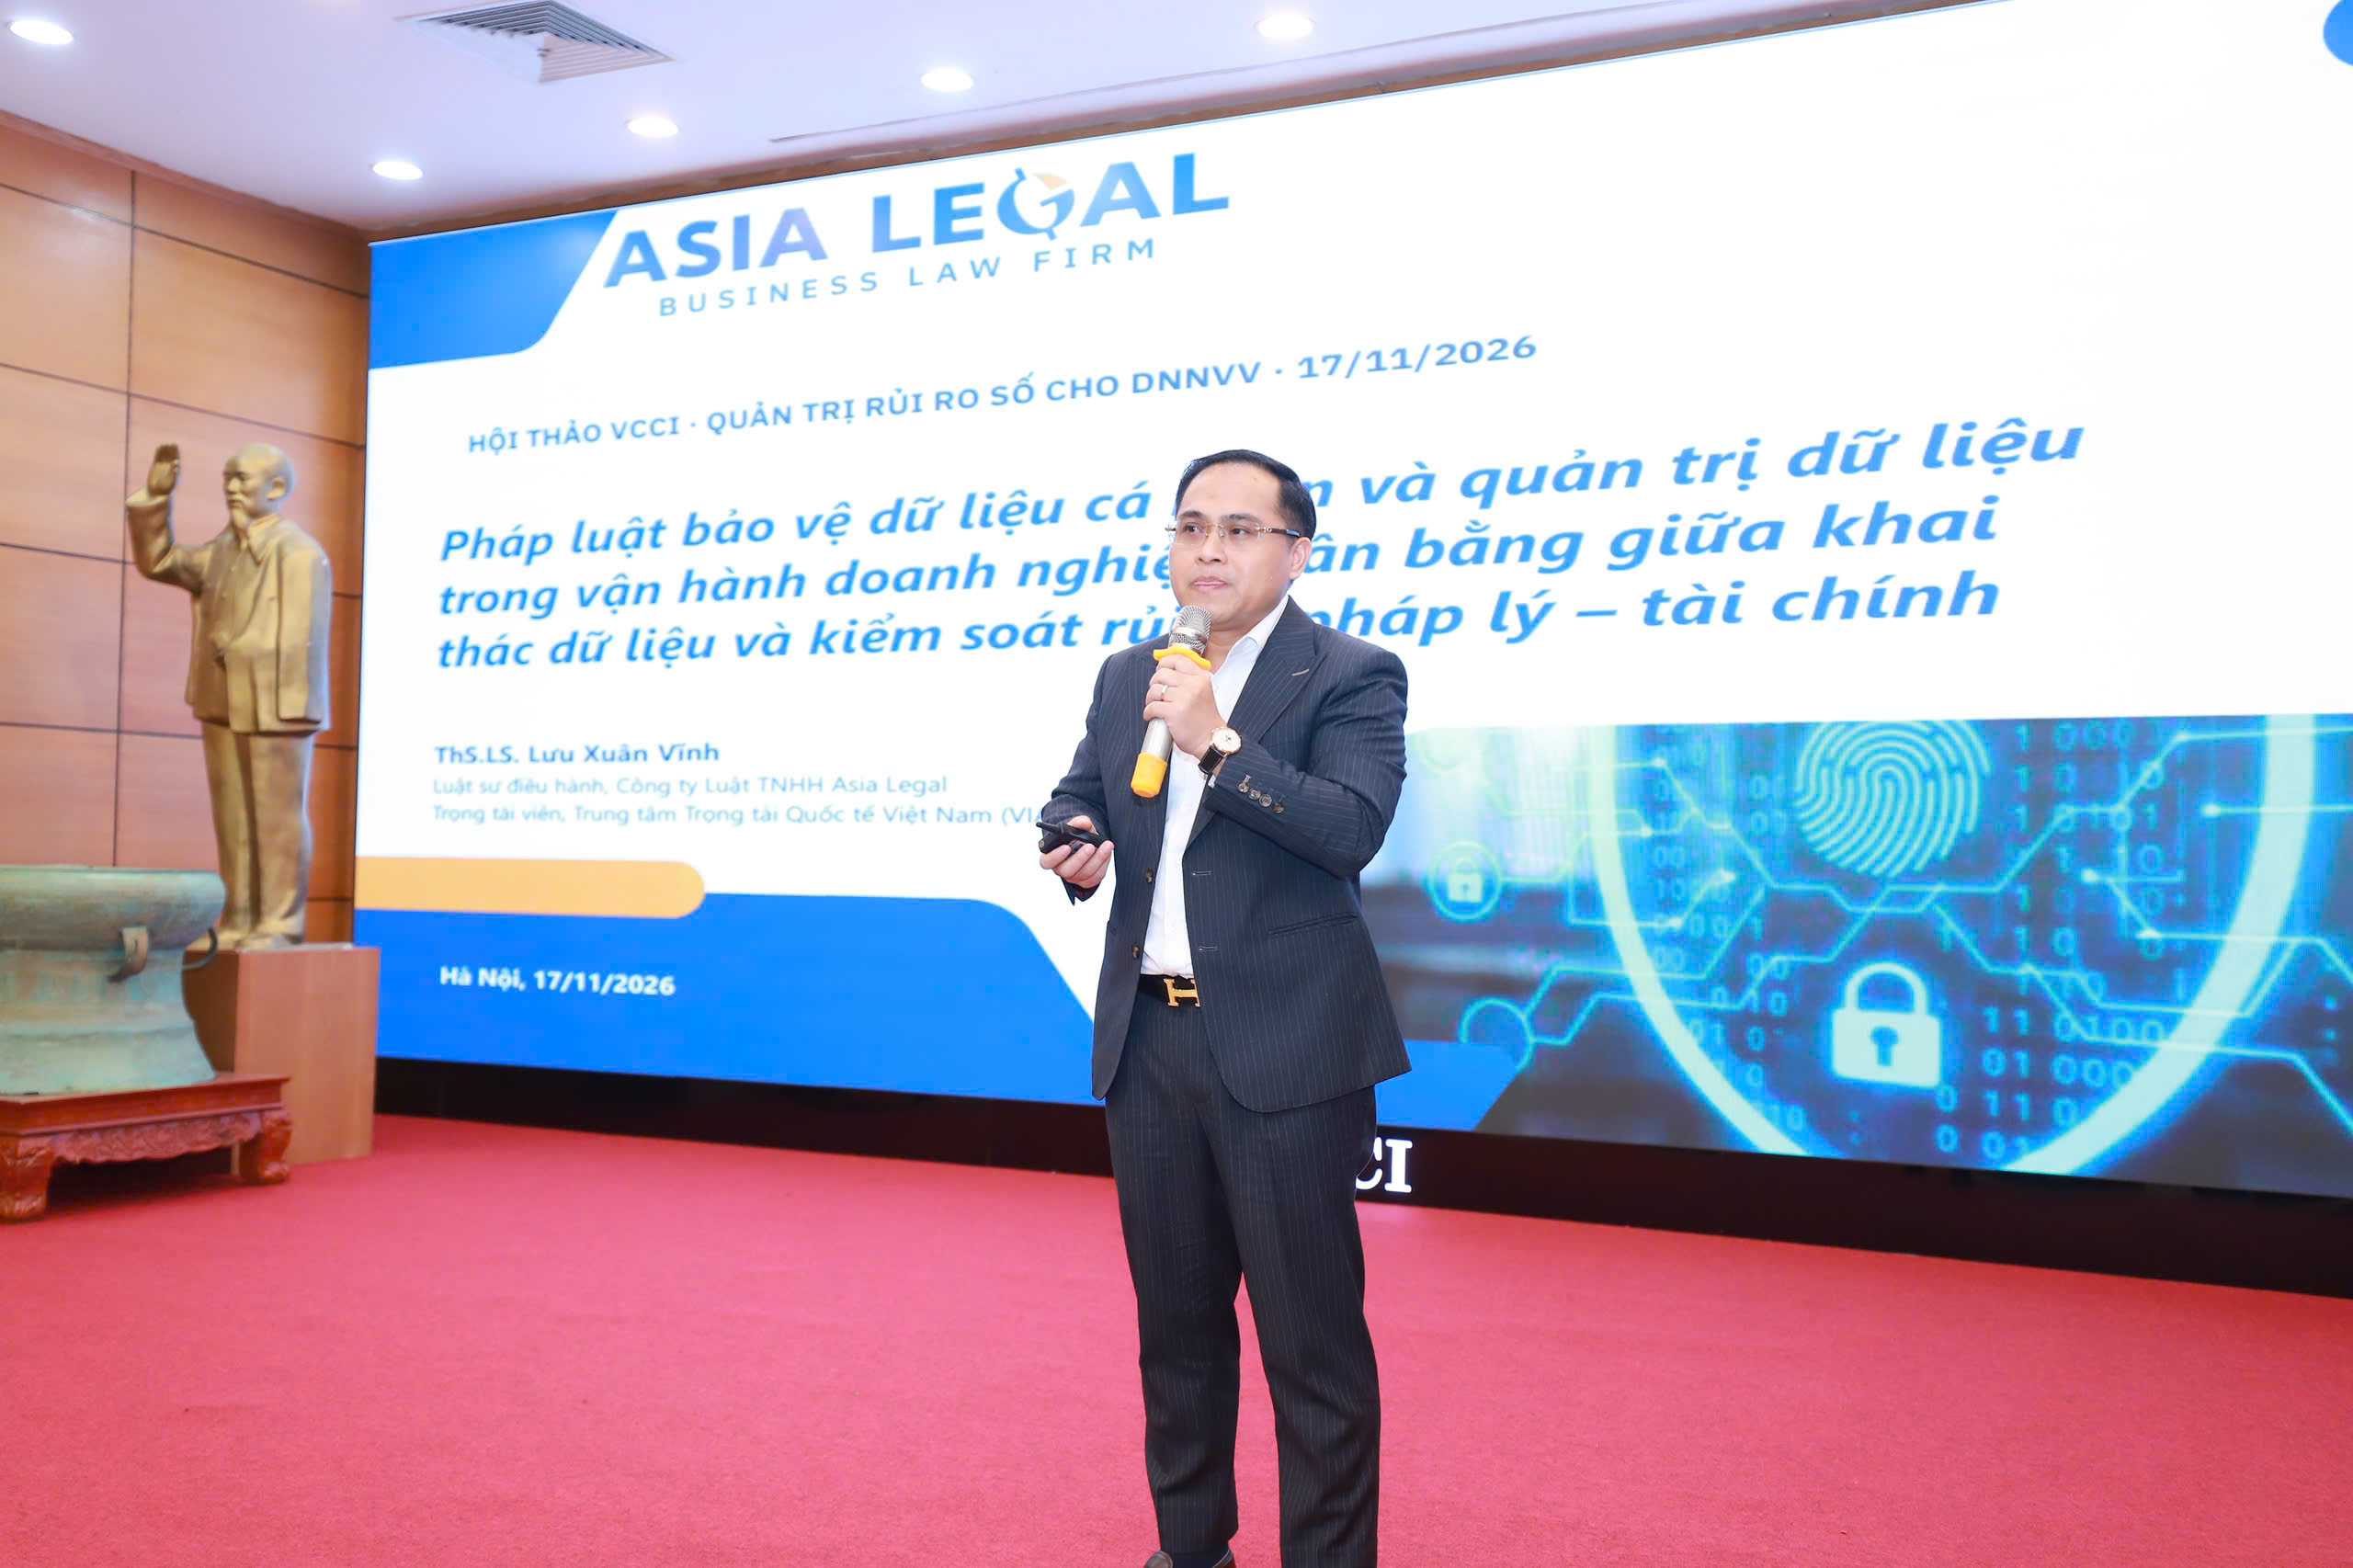
Luật sư Lưu Xuân Vĩnh, Luật sư điều hành Công ty Luật TNHH Asia Legal cho biết, Luật Bảo vệ dữ liệu cá nhân có hiệu lực từ ngày 1/1/2026 cùng Luật An ninh mạng mới khiến doanh nghiệp phải chú trọng hơn đến hoạt động thu thập, xử lý và bảo vệ dữ liệu.
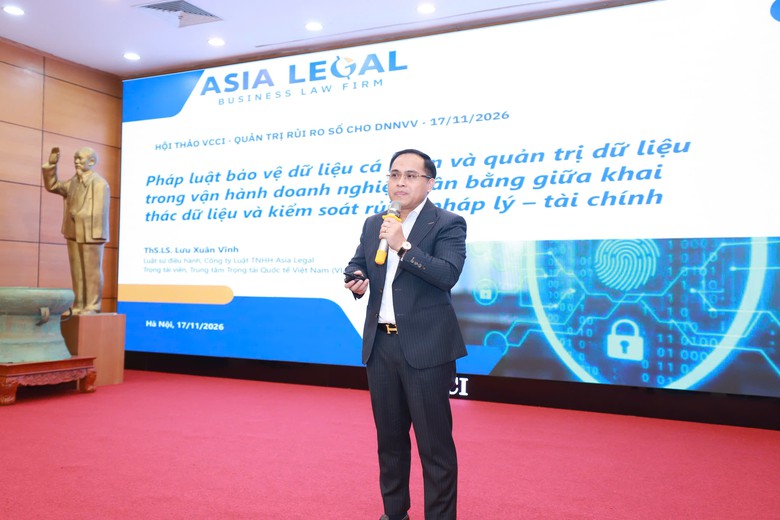
Luật sư Lưu Xuân Vĩnh, Luật sư điều hành Công ty Luật TNHH Asia Legal.
Một số hành vi vi phạm quy định về dữ liệu cá nhân có thể đối mặt mức xử phạt lớn, tùy tính chất vi phạm và căn cứ pháp lý áp dụng.
Theo ông Vĩnh, doanh nghiệp không chỉ đối mặt chi phí khắc phục sự cố, gián đoạn kinh doanh mà còn có nguy cơ phát sinh trách nhiệm pháp lý nếu không tuân thủ quy định.
Lỗ hổng bảo mật bắt đầu từ thói quen làm việc
Ông Ngô Việt Khôi, chuyên gia bảo mật thuộc Công ty Cổ phần An ninh Dữ liệu Việt Nam (VNDS), nhận định điểm yếu của nhiều doanh nghiệp nhỏ và vừa không chỉ nằm ở ngân sách đầu tư mà còn ở thói quen làm việc thiếu an toàn.
Nhiều doanh nghiệp sử dụng chung mật khẩu, giao toàn bộ quyền quản trị website, fanpage cho đối tác hoặc để nhân viên lưu trữ dữ liệu khách hàng trên thiết bị cá nhân. Khi nhân sự nghỉ việc, doanh nghiệp có nguy cơ mất quyền kiểm soát tài sản số.
Đáng chú ý, việc nhân viên đưa dữ liệu nội bộ lên các nền tảng AI công cộng để phân tích đang tạo ra nguy cơ rò rỉ thông tin mới. Trong khi đó, không ít doanh nghiệp chưa có quy trình ứng phó sự cố, phân quyền truy cập hoặc sao lưu dữ liệu định kỳ.
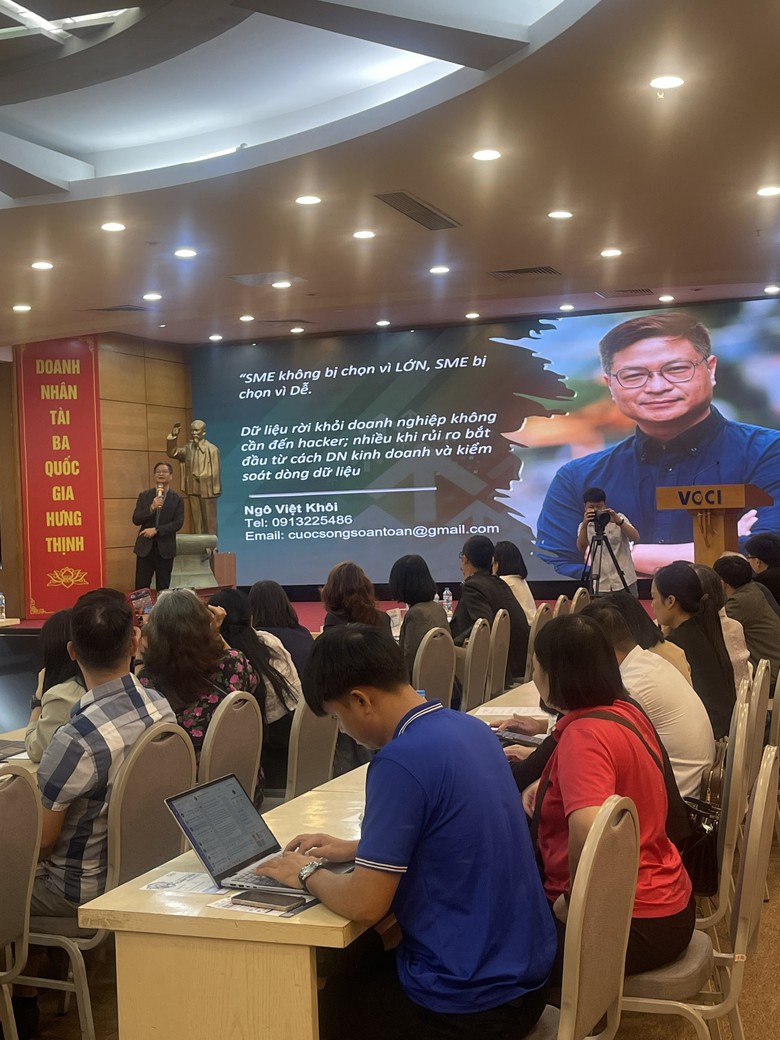
Ông Ngô Việt Khôi, Chuyên gia bảo mật, Công ty Cổ phần An ninh Dữ liệu Việt Nam (VNDS) cho hay: Điểm yếu lớn nhất của doanh nghiệp vừa và nhỏ (SME) không chỉ nằm ở việc thiếu ngân sách đầu tư công nghệ bảo mật, mà còn xuất phát từ những thói quen làm việc thiếu an toàn và sự lỏng lẻo trong quản trị dữ liệu.
Theo ông Khôi, doanh nghiệp cần kiểm soát quyền truy cập, đào tạo nhân viên và xây dựng phương án ứng phó sự cố, thay vì chỉ đầu tư phần mềm bảo mật.
Bên cạnh các biện pháp phòng ngừa, hội thảo đề cập giải pháp bảo hiểm an ninh mạng nhằm hỗ trợ doanh nghiệp giảm bớt tổn thất tài chính khi xảy ra sự cố, tùy điều kiện hợp đồng.
Các chuyên gia cũng lưu ý, khi tham gia chuỗi cung ứng quốc tế, doanh nghiệp phải đáp ứng yêu cầu bảo vệ thông tin khách hàng, đối tác và dữ liệu giao dịch. Vì vậy, năng lực quản trị dữ liệu ngày càng gắn với khả năng duy trì quan hệ hợp tác và mở rộng thị trường.
Theo Mộc Miên-Báo Giao Thông